Производитель аппаратных криптокошельков Trezor сообщил новые детали расследования случаев взлома своих устройств. В компании подтвердили обнаружение сторонних чипов, которые позволяют хакерам получить доступ к криптовалюте.
После проверки устройств 48 пользователей, обратившихся в компанию, Trezor подтвердил, что три кошелька Trezor Safe 5, проданные в августе и сентябре 2026 года через азиатского реселлера CryptoBilis, содержали вредоносные импланты. Скрытые модули могли считывать seed-фразы (секретные фразы для доступа к активам) с экрана и передавать их злоумышленникам по сотовой связи.
Чипы работают так же, как импланты, найденные ранее в устройствах Ledger, только они адаптированы для дисплея Trezor Safe 5, говорится в отчете. О возможных кражах криповалют с помощью этих модулей в Trezor не сообщали. В Ledger оценили ущерб от дистанционной передачи паролей в $90 млн.
Команда Trezor сообщила, что выпустила новую прошивку, которая блокирует работу подобных имплантов. Компания также сократила сеть реселлеров примерно на 80% и ужесточила контроль за логистикой и хранением кошельков. Клиенты, купившие устройства у CryptoBilis после марта 2026 года, имеют право на бесплатную замену или возврат средств.
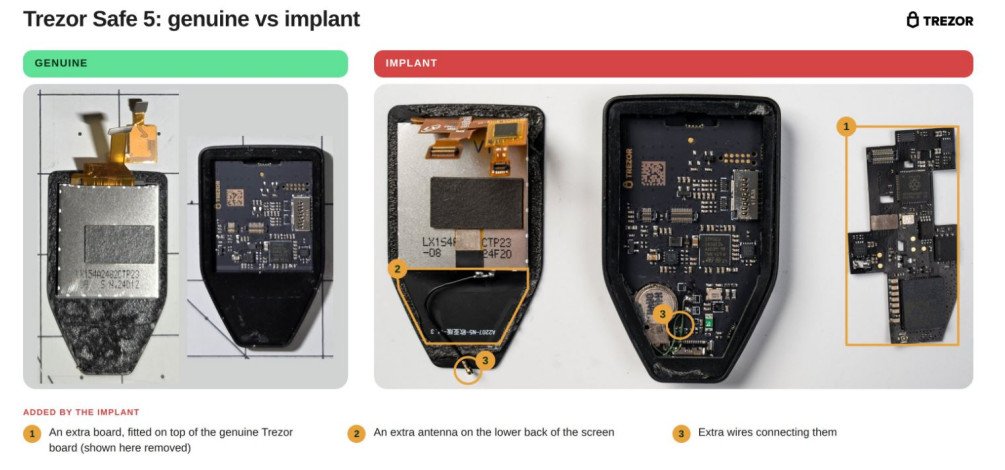 Сторонний модуль, интегрированный в криптокошелек. Источник: Trezor
За утечкой SafePal последовал офлайн-фишинг
Проблемы безопасности аппаратных криптокошельков сегодня сводятся не только к «шпионским» чипам. К кражам криптовалют приводит большое число утечек данных.
12 ноября итальянское криптоиздание Criptovaluta сообщило, что утечка данных у производителя аппаратных кошельков SafePal привела в Италии к фишинговым атакам с использованием бумажных писем. В мошеннических письмах, рассылаемых от имени компании, содержится QR-код, который перенаправляет пользователей на поддельный веб-сайт SafePal. Мошенники используют в письмах и на сайте правильные имена, адреса и данные о заказах, что делает обман правдоподобным.
В конце августа компания SafePal сообщила об утечке данных, в результате которой был получен несанкционированный доступ к информации о заказах почти 40 тыс. клиентов, включая имена, адреса и данные о покупках. Тогда же об утечке сообщали в Trezor: взлом затронул около 14 тыс. пользователей через поставщика услуг доставки компанию ShipMonk.
В 2025 году мошенники уже рассылали бумажные письма владельцам криптокошелька Ledger. В письмах требовалось раскрыть seed-фразу «в целях безопасности».
Будь в курсе! Подписывайся на Телеграм.