Журналист-расследователь назвал имя человека, который предположительно руководит хакерской группировкой Qilin. Сейчас это самая активная группа вымогателей в мире.
По версии журналиста, ей управляет 36-летний житель Санкт-Петербурга.
Чем занимается Qilin
Расследование опубликовал Брайан Кребс, американский журналист и автор блога KrebsOnSecurity о кибербезопасности. Он привел данные компании NCC Group. За последние три месяца Qilin заявила минимум о 365 взломанных организациях.
Группировка работает с сентября 2022 года. Она создала программу-вымогатель, которая шифрует файлы компании. Вернуть доступ к ним можно только за выкуп.
Сама Qilin компании не взламывает. Она раздает программу сторонним хакерам, и атаки проводят уже они. За это хакеры получают не менее 80% выкупа.
Перед шифрованием взломщики крадут секретные данные компании. Если жертва отказывается платить, ей грозят выложить эти файлы в сеть.
По данным расследователя, глава Qilin сам писал в Telegram о сотрудничестве с группировками Scattered Spider и RansomHub.
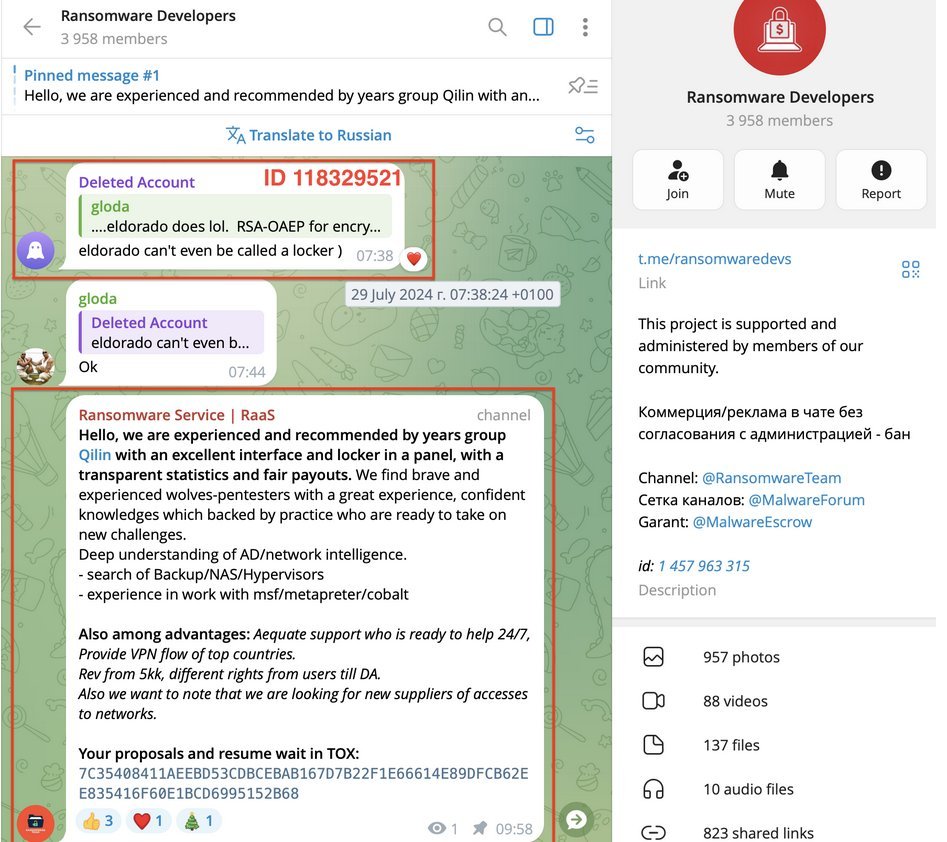
Удаленный Telegram-аккаунт администратора Qilin с рекламой программы для хакеров, июль 2024 года. Источник: krebsonsecurity.com
Как нашли предполагаемого главу группировки
Глава Qilin известен под ником Haise. Его подвели старые псевдонимы. Исследователи шаг за шагом прошли по ним до настоящего имени.
В июне 2022 года Haise попросил принять его в закрытый хакерский форум RAMP. Позже, в январе 2026 года, этот форум изъяло ФБР, и переписка попала к аналитикам платформы Intel 471. В ней администратор форума назвал Telegram-аккаунт Haise — Alexbigboss44.
Этот же Telegram-аккаунт в 2020 году указывал пользователь Rjun на форумах Exploit и XSS. Там он скупал логи, то есть украденные логины и пароли. По данным компании Flashpoint, его интересовали аккаунты Facebook, принадлежащей Meta, признанной в РФ экстремистской организацией, и кабинеты Google Ads. Через них запускали мошенническую рекламу.
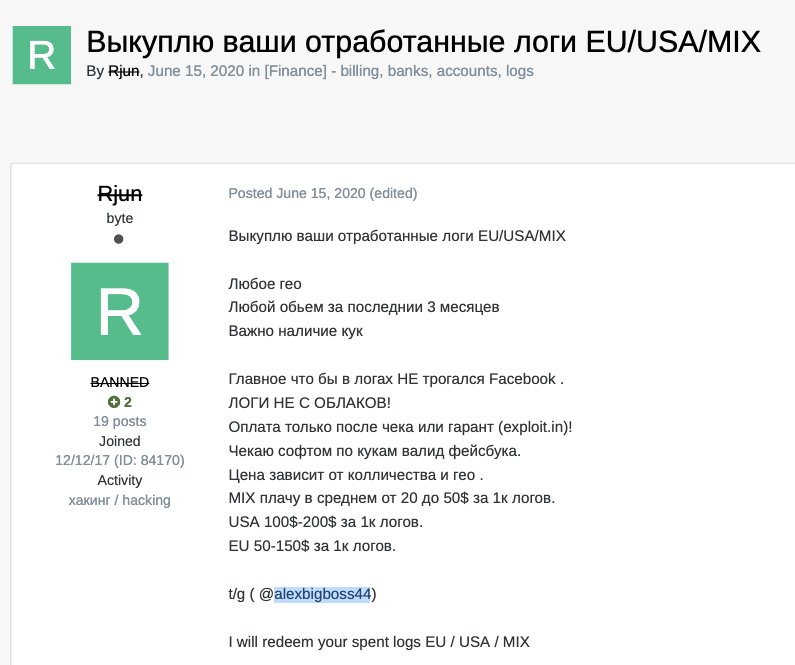
Объявление пользователя Rjun о скупке логов с контактом в Telegram, 2020 год. Источник: krebsonsecurity.com
На разных форумах Rjun регистрировался с одной и той же почтой на mail.ru. Компания SpyCloud выяснила, что паролем от нее когда-то было слово Rjun132. Эта же почта нашлась в утекшей базе «Госуслуг». Как пишет Брайан Кребс, портал взломали в конце 2025 года.
По данным из этой базы, почта принадлежит Алексею Яковцеву из Санкт-Петербурга. Записи Рособрнадзора показали, что он учился в школе в Мурманске. У него есть степень магистра в области вычислительной техники и информационных систем.
Первой связь между никнеймами заметила платформа IntelHawk. Она вычисляет хакеров с помощью ИИ. Ее основатель Лео Богод рассказал, что в 2018–2019 годах владелец этих аккаунтов был новичком и занимался махинациями с банковскими картами. К 2020–2023 годам он уже организовывал сложные преступные схемы.
Связаться с Алексеем Яковцевым по почте и телефону Брайану Кребсу не удалось.
Будь в курсе! Подписывайся на Телеграм.